Identifier le compte d’équipe et la décision attendue
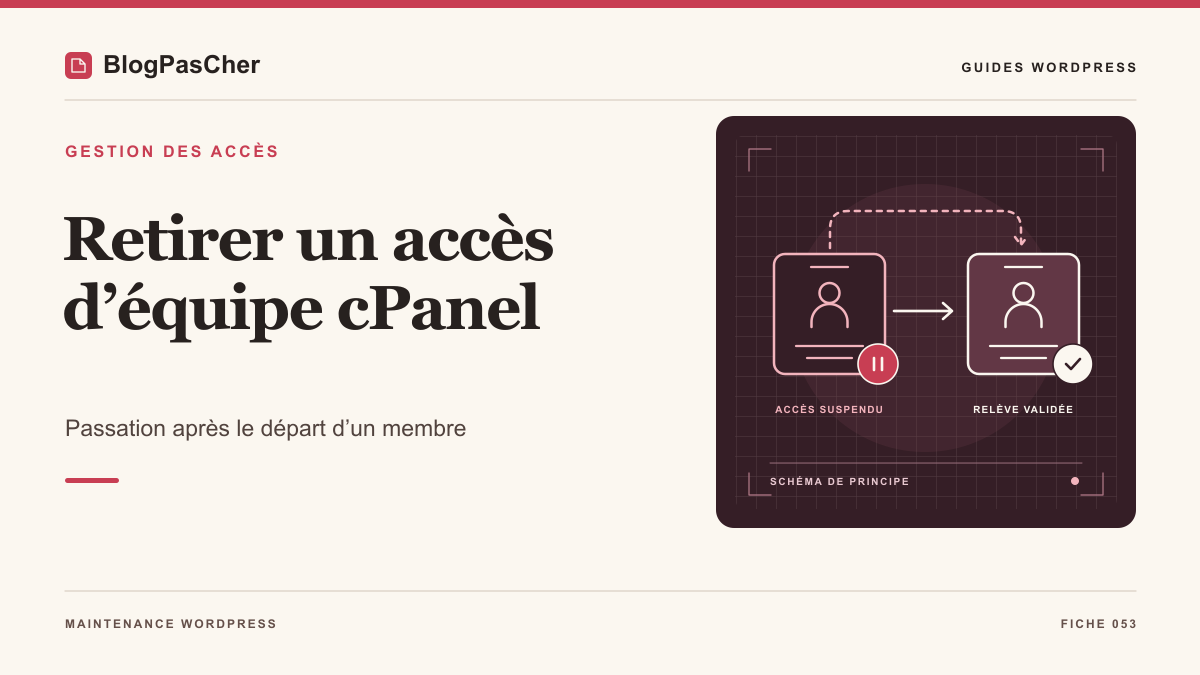
Un prestataire peut avoir reçu un accès au panneau cPanel par la fonction Manage Team. Cet accès lui permet d’utiliser certaines fonctions du compte selon les rôles et services attribués. À la fin de sa mission, le propriétaire peut décider de suspendre cet accès ou de retirer définitivement le membre. Avant l’opération, confirmez qu’il s’agit bien d’un membre Manage Team et non du compte propriétaire, d’un compte du portail de l’hébergeur ou d’un utilisateur WordPress.
Relevez le nom de connexion complet, l’adresse de contact, le compte d’hébergement et la mission à laquelle l’accès correspond. Une même personne peut posséder plusieurs identités. La suppression d’une identité dans le panneau n’établit pas le retrait de tous ses autres accès. Préparez une matrice des accès connus lorsque le besoin porte sur une passation complète, avec un responsable pour chacun. Ce guide traite le membre de l’équipe cPanel et les dépendances à examiner autour de lui.
Confirmez le degré d’urgence. Une fin de mission planifiée permet de vérifier la relève et les données à conserver. Un accès suspect demande le calendrier et la conservation des traces décidés par le responsable de l’incident. Dans les deux cas, identifiez la personne autorisée à agir comme propriétaire de l’équipe.
Relever les rôles et services dans Manage Team
Depuis le compte habilité, ouvrez Préférences puis Manage Team. Recherchez le membre à partir de son nom de connexion et confirmez les informations de son entrée. La liste peut afficher ses rôles, services et dernière connexion. Ouvrez les détails disponibles pour relever la date de création, l’adresse de contact et les éventuelles restrictions. Une dernière connexion ancienne ne suffit pas à établir que tous les accès du membre sont devenus inutiles.
Les rôles donnent accès à des fonctions de gestion du compte. Les services attribués peuvent concerner la messagerie, FTP ou Web Disk selon la configuration du fournisseur. Relevez les deux dimensions. Un membre sans rôle peut encore disposer de services, tandis qu’un membre avec plusieurs rôles peut intervenir sur des fonctions plus larges que le seul site WordPress. Ne réduisez pas la décision au nom du rôle affiché.
Conservez le relevé dans le dossier privé de maintenance. Il peut contenir des identifiants internes et des chemins de répertoire. Si l’interface ne correspond pas à la version documentée, demandez au fournisseur le parcours applicable et la portée des actions. La présence de Manage Team dépend de la licence et des fonctions activées pour le compte.
L’identité habilitée ici est le propriétaire de l’équipe, c’est-à-dire le compte cPanel qui porte cette équipe. Le rôle Administrator d’un membre Manage Team n’est pas équivalent : la documentation exclut notamment Manage Team de ses interfaces. Un administrateur WordPress ne devient pas non plus propriétaire cPanel par son rôle dans le site. Confirmez ce point avant la passation afin de ne pas dépendre d’un membre qui ne peut pas gérer les autres accès.
Attribuer les tâches et données qui dépendent du membre
Demandez ce que ce membre gère encore. Il peut avoir préparé des sauvegardes, un compte de courrier de service, un dépôt de fichiers ou une procédure d’accès à la base. Associez chaque besoin à une personne de relève et à un accès déjà approuvé. Les fichiers du site appartiennent à un périmètre d’hébergement qui peut être partagé avec d’autres services. Examinez les conséquences du retrait avant de confirmer une opération qui pourrait concerner les services associés.
Pour une boîte de courrier, vérifiez le propriétaire des messages et la politique de conservation. Pour un accès de fichiers, relevez le répertoire et les usages automatiques connus. Pour un outil WordPress, identifiez si la personne utilisait ce panneau pour se connecter au site ou si elle possède aussi un utilisateur distinct. Un lien d’accès rapide depuis l’hébergement et une identité WordPress peuvent appeler des procédures différentes de retrait.
Demandez également si le membre connaît des secrets partagés qui restent valides après la fin de sa mission. Leur examen relève d’une rotation ciblée attribuée au propriétaire du service. Une simple suspension du panneau ne change pas une clé déjà copiée dans un outil extérieur. Le dossier doit montrer quelles dépendances sont prises en charge avant la fermeture définitive.
Vérifier la relève et l’accès du propriétaire
Confirmez que le propriétaire de l’équipe peut se connecter par son propre parcours et utiliser les fonctions nécessaires. La personne qui retire l’accès ne doit pas dépendre du navigateur ou du compte du membre sortant pour revenir au panneau. Vérifiez aussi le moyen de contacter le support de l’hébergeur si l’accès propriétaire devient indisponible. Conservez les références dans le coffre ou le dossier privé prévu.
Pour la personne de relève, validez les opérations utiles avec son identité autorisée. Par exemple, vérifiez qu’elle peut retrouver le site, consulter l’état des sauvegardes et accéder au canal de déploiement prévu. Évitez une modification réelle de fichiers ou de données uniquement pour tester un droit si une observation ou une recette suffit. Un rôle visible dans la liste ne prouve pas que le parcours de travail fonctionne de bout en bout.
Lorsque la mission implique plusieurs sites du même compte, contrôlez le périmètre de la relève avec le propriétaire. Un rôle de panneau peut exposer des outils qui couvrent tout le compte. Si la nouvelle personne doit seulement gérer le contenu d’un WordPress, son besoin doit être traité avec les permissions adaptées à cette mission plutôt que reproduire automatiquement tous les droits historiques.
Choisir la suspension pour une fermeture réversible
La documentation Manage Team décrit une action Suspend qui bloque l’accès du membre depuis l’interface cPanel. Cette étape peut convenir à une période de transition pendant laquelle le propriétaire veut garder la possibilité de rétablir le membre. Vérifiez la portée exacte de la suspension dans la version du fournisseur, en particulier pour les services associés et les connexions déjà ouvertes. Le résultat dans le panneau doit être consigné avec sa date et son motif.
Dans la liste, relisez l’identité complète du membre, puis utilisez l’action prévue. Si l’interface permet une raison, saisissez un texte qui explique la fin de mission sans inclure de données confidentielles inutiles. Contrôlez ensuite l’indicateur de suspension et les détails affichés. Le retrait réversible permet de corriger une erreur d’identité plus facilement qu’une suppression définitive.
La documentation précise notamment qu’un membre suspendu conserve certaines conséquences de quota lorsqu’un rôle lui est attribué et que son mot de passe ne se modifie pas dans cet état. Utilisez le mécanisme de retour documenté si un besoin légitime apparaît. Ne changez pas le mot de passe d’un autre compte pour contourner une erreur de sélection du membre.
Vérifier un refus d’accès et les sessions existantes
Si le plan autorise une vérification avec le membre sortant ou un compte de démonstration représentatif, demandez une nouvelle connexion par le parcours cPanel prévu. Le résultat doit correspondre au blocage annoncé. Conservez seulement l’heure, le contexte et le refus expurgé. Évitez de demander le mot de passe de la personne pour produire cette preuve. Le propriétaire et le fournisseur peuvent aussi remettre une confirmation de configuration lorsque le contrôle utilisateur n’est pas disponible.
Une session déjà ouverte demande un examen distinct. Demandez au fournisseur comment la suspension affecte les sessions en cours et comment confirmer leur fermeture si cette exigence fait partie du plan. Un nouvel écran de connexion refusé ne suffit pas à décrire toutes les opérations déjà engagées. Une tâche lancée par un autre mécanisme peut continuer après la fermeture du panneau.
Contrôlez aussi que le propriétaire et la relève conservent leur propre accès. Une erreur de compte ou de périmètre doit être corrigée avant d’avancer. La vérification porte sur la personne ciblée et sur le parcours dont elle disposait, avec la portée que le fournisseur peut réellement attester.
Examiner les services et identifiants indépendants
À partir de la matrice, vérifiez les accès de messagerie, FTP, Web Disk, SSH, API et WordPress qui ont été attribués ou partagés pendant la mission. Tous ne relèvent pas nécessairement de Manage Team. La documentation cPanel distingue notamment les comptes d’équipe et les accès SFTP fondés sur le shell du compte. Si une personne utilisait une clé SSH indépendante, son retrait suit le mécanisme qui gère cette clé. Le fait de fermer son accès d’équipe ne prouve pas la révocation de cette identité.
Pour un compte FTP distinct, demandez la procédure de retrait qui préserve les répertoires et données voulus. Pour un utilisateur WordPress, examinez ses contenus et ses droits avant suppression ou réattribution. Une boîte de courrier peut relever d’une politique de conservation et d’une passation spécifique. L’objectif est d’attribuer ces opérations aux propriétaires compétents, avec une preuve de leur réalisation si elles font partie de la mission.
Ne cochez pas toutes les opérations comme terminées parce que le membre a disparu de la liste cPanel. Inscrivez les accès contrôlés, ceux qui restent en attente et le responsable de chaque action. Cette précision permet de terminer la passation sans laisser un périmètre implicite.
Décider de la suppression après la période de contrôle
Lorsque le propriétaire confirme que le membre n’a plus de fonction à conserver et que les dépendances ont été traitées, examinez l’action Delete. La documentation la décrit comme définitive pour le membre supprimé. Avant confirmation, relisez le nom, les services et les avertissements effectivement affichés par le fournisseur. Si la portée sur des données ou services reste incertaine, demandez une réponse ciblée avant d’utiliser cette action.
Conservez le relevé nécessaire à l’audit, selon la politique de l’organisation. Il doit indiquer la personne, le motif, la date et les droits de départ sans stocker de secret. Dans la liste, sélectionnez l’entrée validée, utilisez Delete puis la confirmation proposée. Vérifiez ensuite l’absence de cette entrée et la continuité des accès propriétaire et relève. Si une suppression était seulement destinée à libérer un quota, confirmez que cette motivation est compatible avec la conservation des services utiles.
Une nouvelle invitation ultérieure peut recréer un accès avec des droits approuvés, mais elle ne constitue pas l’annulation exacte de l’ancienne entrée. Préparez donc la décision comme une fin de cycle, avec une attribution des données et des responsabilités déjà achevée.
Utiliser les traces disponibles sans leur donner une portée excessive
Si un journal d’audit est disponible dans la version et la configuration du fournisseur, relevez les événements liés à l’identité ciblée et à l’action effectuée. La documentation Manage Team indique des prérequis de journalisation côté administrateur pour certaines traces. Une absence de journal peut provenir de la configuration ou de la rétention. Demandez ce que le fournisseur peut confirmer au lieu de conclure qu’aucune action n’a jamais été menée.
Alignez les heures avec le fuseau utilisé dans le panneau et les journaux. Pour un incident, conservez les fichiers de preuve selon le circuit prévu avant de les partager. Un résultat de dernier accès ou une action enregistrée dans le panneau renseigne sur un mécanisme précis. Il ne suffit pas à attribuer chaque modification de fichier ou de base à la même personne si des secrets étaient partagés.
Pour la clôture, une preuve utile associe l’état de la liste, la confirmation de suspension ou suppression et le contrôle de la relève. Complétez-la par les révocations indépendantes qui faisaient partie du plan. Le dossier doit rester lisible même si certains journaux historiques n’existent plus.
Corriger une erreur de retrait avec le bon niveau d’accès
Si le mauvais membre a été suspendu, le propriétaire peut utiliser l’action Unsuspend prévue puis contrôler une nouvelle connexion avec la personne concernée. Vérifiez que ses rôles et services sont toujours ceux attendus. Consignez l’erreur et sa correction dans le dossier pour que les événements d’audit restent compréhensibles. Évitez de modifier plusieurs comptes avant d’avoir confirmé l’identité réellement visée.
Après une suppression définitive, faites intervenir le propriétaire et le support selon le besoin. La reprise peut demander une nouvelle identité et une réattribution de droits ou services. Ne supposez pas que remettre un nom identique restaurera toutes les données et associations. Examinez les sauvegardes et la documentation du service concerné si une donnée utile a été affectée. Une restauration globale du compte peut avoir un impact sur les sites et courriels récents, à traiter dans un plan distinct.
Si une fonction WordPress cesse de marcher sans rapport direct avec la connexion du membre, rapprochez le changement des services ou secrets examinés. Identifiez la dépendance exacte avant de réouvrir un accès large. Le retour doit correspondre au besoin légitime et conserver la trace de la décision.
Remettre une passation par identité et par service
La fiche finale doit identifier le compte propriétaire, le membre retiré, les rôles et services relevés, l’état final et la date de l’action. Ajoutez la preuve du fonctionnement de la relève et la liste des accès indépendants qui ont été traités. Si une fermeture de session ou un service reste à confirmer par le fournisseur, laissez ce point attribué avec une échéance. Une conclusion précise permet de savoir quel accès est fermé sans promettre la disparition de toutes les connaissances ou copies du prestataire.
La disponibilité de Manage Team dépend de la licence cPanel et des fonctions fournies par l’hébergeur. La documentation consultée le 4 novembre 2026 cite les licences Premier, Autoscale et de développement. Vérifiez l’offre effective du compte et le rôle qui permet l’action. Une fonction absente ne justifie pas un achat automatique de licence pour réaliser une fin de mission. Le fournisseur peut proposer une procédure de retrait dans le périmètre du contrat existant.
Conservez les références de coffre, le propriétaire des données et la prochaine revue des accès. La passation sera plus simple si chaque nouveau membre reçoit dès le départ une mission, des droits attribués et une date de réexamen.
L’Atelier WordPress.